Agent-eerste MCP-server voor door de operator gecontroleerde AI red teaming
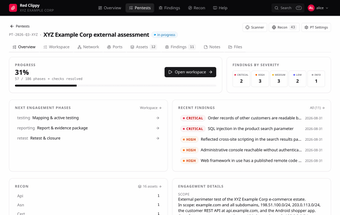
red-clippy, van CSPF-oprichter, is een MCP-server die een standaard LLM omzet in een proactieve beveiligingsassistent voor het beheren van pentest-engagements. Het kadert activa, bevindingen en bewijs zodat een agent kan deelnemen aan levenscyclustaken. De server omvat een doctrine-handshake, aanvalsgrafiekuitvoer en tool-outputinname om agentacties te coördineren. De tool richt zich op cybersecurity-onderzoekers, red teamers en penetratietesters die gesuperviseerde, agentgestuurde orkestratie van beoordelingen nodig hebben.
Voor welke taken kun je het eigenlijk gebruiken?
De tool positioneert een taalmodel als een actieve controller voor penetratietestworkflows. Het dekt scope- en activatracking, observatie en bewijsverzameling, methodologie-dekking, bevindingenbeheer en aanvalsgrafiekgeneratie. Gebruiksscenario's omvatten het aggregeren van scanneroutput in een enkele context, het produceren van gestructureerde bewijssets en het onderhouden van een traceerbaar engagementrecord. De reikwijdte strekt zich uit over de pentestlevenscyclus in plaats van eenmalige rapportagetaken, zodat operators artefacten van meerdere tools kunnen centraliseren.
Hoe nauwkeurig en gedisciplineerd zijn de door de agent geproduceerde outputs?
Het Model Context Protocol-handshake levert een Red Team-instructiedocument bij de start van de sessie, dat de agent voorziet van operationele doctrine en contextbewuste instructies. Die structuur beperkt de beslissingen van de agent door outputs te koppelen aan de getrackte methodologiedekking en bevindingenformaten, wat helpt om machine-geproduceerde artefacten gemakkelijker te valideren. Doctrine vermindert vrije antwoorden, maar gegenereerde bevindingen vereisen nog steeds menselijke verificatie voordat enige officiële rapportage plaatsvindt.
Welke inputs en omgeving zijn vereist?
De tool vereist een MCP-compatibele client, bijvoorbeeld Claude Desktop, en een lokale omgeving die wordt gecontroleerd door de beveiligingsoperator, standaard op:7337. Het verwerkt outputs van externe scanners en analysetools en organiseert die gegevens voor agentverwerking. Implementatie gaat uit van lokale uitvoering en operatorcontrole; de server is ontworpen om gestructureerde tooloutput te accepteren in plaats van ruwe, niet-geaudite feeds van openbare bronnen.
Welke operationele limieten en veiligheidsmaatregelen zijn belangrijk?
Het project is niet versterkt voor publieke blootstelling en is bedoeld om te draaien op machines onder controle van de operator, dus hostingkeuzes bepalen het operationele risico. Agents produceren acties en artefacten die het beste als conceptitems kunnen worden behandeld die menselijke beoordeling vereisen. Gemeenschapsdiscussie verschijnt op GitHub en Kitploit, wat interesse aangeeft, maar adopters moeten governance, bewijsverificatie en gecontroleerde workflows plannen voordat ze op de tool vertrouwen in high-stakes engagements.
Wie het zou moeten aannemen en wanneer
De tool is geschikt voor beveiligingsteams die klaar zijn om door machines gegenereerde artefacten te beschouwen als invoer voor gestructureerde beoordelingsprocessen en om governance rond agentacties af te dwingen. Het is ongeschikt voor groepen die op zoek zijn naar hands-off, cloud-gehoste automatisering of voor organisaties die geen formeel toezicht op tests hebben. Adoptie loont wanneer teams operator toezicht, bewijsverificatie en menselijke goedkeuring combineren voordat ze bevindingen in remediering of formele rapporten overbrengen. Deze keuze beloont governance en operatordiscipline.